Domain dachbegruenungssysteme.de kaufen?
Wir ziehen mit dem Projekt
dachbegruenungssysteme.de um.
Sind Sie am Kauf der Domain
dachbegruenungssysteme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dachbegruenungssysteme.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
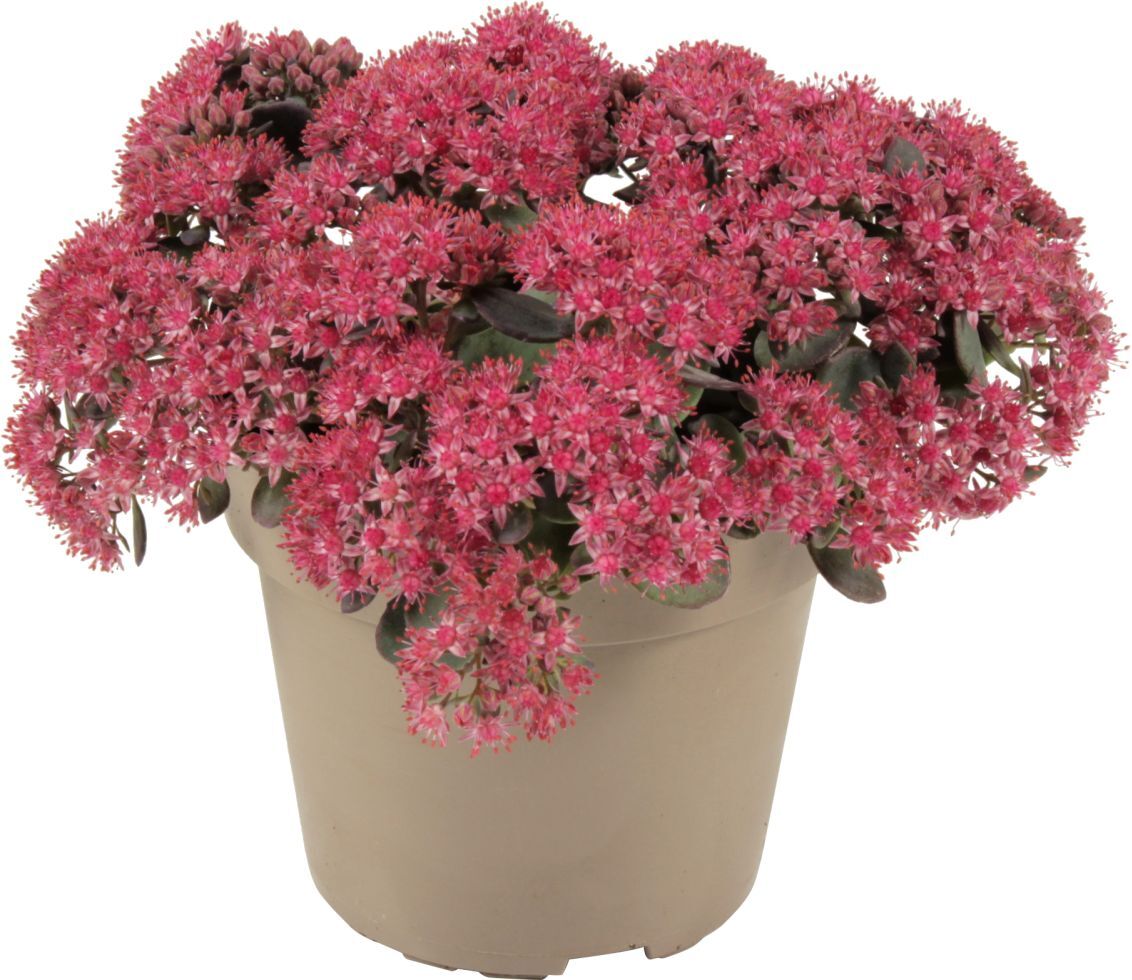
Pflanzen Fetthenne Sedum Save Water Mix 17 cm TopfFetthenne Sedum Save Water Mix 17 cm Topf Produktnummer: 0684100784 Standort: halbschattig Pflege: mäßig gießen, Staunässe vermeiden Düngen: bei Bedarf Bodenbeschaffenheit: trocken bis sandig pflegeleicht Blütezeit und Farbe: Juni - September, je nach Sorte aufrecht wachsend Pflanzzeit: Mai Lebensdauer: mehrjährig Wuchshöhe: ca. 50 - 70 cm Pflanzabstand: ca. 50 cm Schnitt: bei Bedarf Botanischer Name: Sedum "Save Water Mix" Höhe: bis ca. 70 cm Topfgröße: 17 cm5,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
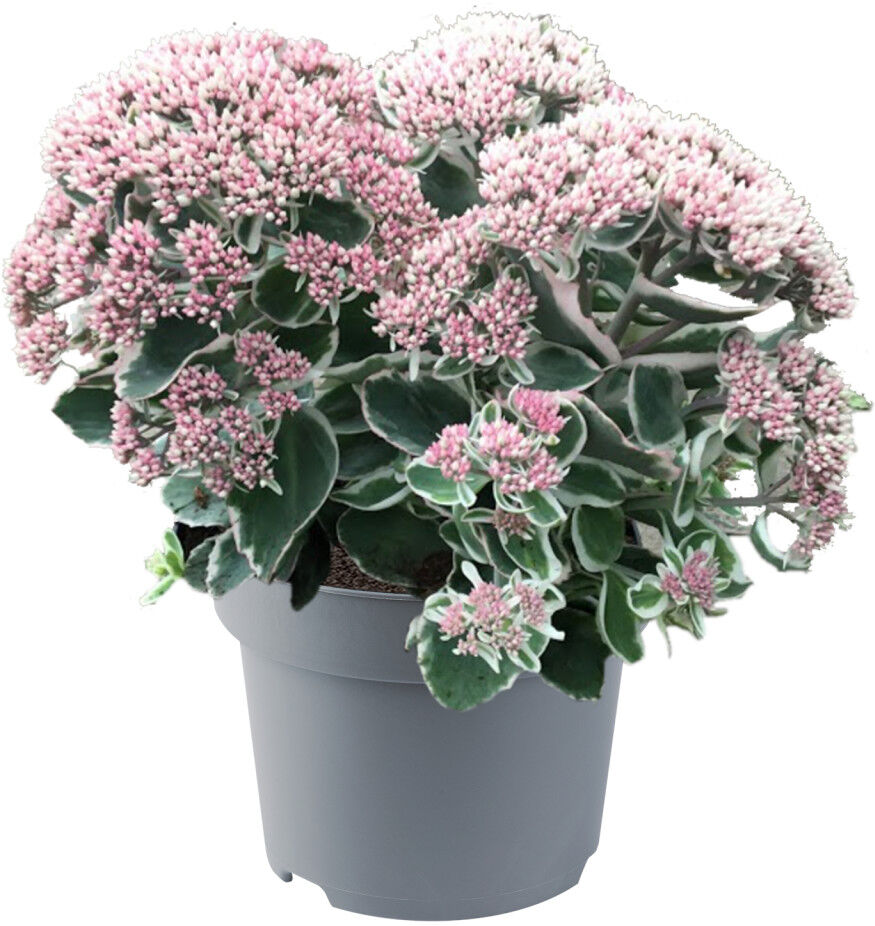
Pflanzen Fetthenne Sedum telephinum La vie en rose 17 cm TopfFetthenne Sedum telephinum "La vie en rose" 17 cm Topf Produktnummer: 0684901552 Die Fetthenne 'La Vie en Rose' (Sedum telephium) ist eine attraktive und robuste Staude, die mit ihren dekorativen rosafarbenen Blüten für leuchtende Akzente im Garten sorgt. Ihre Blütendolden sind ein beliebter Treffpunkt für Bienen und Schmetterlinge. Dank ihrer guten Trockenheitsverträglichkeit eignet sich die pflegeleichte Fetthenne hervorragend für sonnige Beete, Steingärten und Kübel. Standort: Sonnig bis halbschattig, bevorzugt warm und sonnig Pflege: Sehr pflegeleicht; mäßig gießen, Trockenheit wird gut vertragen und Staunässe vermeiden Dünger: Im Frühjahr sparsam mit Kompost oder einem Stauden-Langzeitdünger versorgen Bodenbeschaffenheit: Durchlässig, eher trocken bis frisch und mäßig nährstoffreich Besonderheiten: Bienen- und schmetterlingsfreundlich, trockenheitsverträglich, winterhart und attraktive Herbststaude Blütezeit und Farbe: August bis Oktober; rosafarbene bis kräftig rosarote Blüten Wuchsform: Aufrecht, kompakt und horstbildend Pflanzzeit: Frühjahr bis Herbst, bei frostfreiem Boden ganzjährig pflanzbar Lebensdauer: Mehrjährig und winterhart Wuchshöhe: Ca. 40 - 60 cm Pflanzabstand: Ca. 35 - 45 cm Schnitt: Verblühte Triebe im Spätwinter oder zeitigen Frühjahr bodennah zurückschneiden Botanischer Name: Sedum telephium 'La Vie en Rose' Topfgröße: 17 cm6,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Pfoser, Nicole: Vertikale BegrünungVertikale Begrünung , Dieses Fachbuch reagiert erstmalig auf die internationale Architekturentwicklung zu einer integrativen Anwendung von Vegetationsfassaden. Es bietet Ihnen Argumente für Planer, kommunale und private Bauherren, Unterhaltsverantwortliche und Nutzende. Durch übersichtliche Systematisierung hinsichtlich Pflanzenauswahl, Leistungsfaktoren, Versorgungskriterien sowie baurechtlicher Aspekte ist es Entscheidungshilfe bei der Auswahl der passenden Fassadenbegrünung. Hinweise zu Planung, Ausführung und Instandhaltung sowie Anleitungen zur Schadensvermeidung ermöglichen Ihnen die praktische Umsetzung. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20181115, Produktform: Leinen, Autoren: Pfoser, Nicole, Seitenzahl/Blattzahl: 267, Abbildungen: 90 Farbfotos, 100 farbige Zeichnungen, Keyword: FB Grün, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Fassade, Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Architektur, Fachkategorie: Architektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Verlag Eugen Ulmer, Länge: 241, Breite: 177, Höhe: 22, Gewicht: 773, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pflanzen Fetthenne Sedum spurium 12 cm TopfFetthenne Sedum spurium 12 cm Topf Produktnummer: 0684705916 Sedum spurium gehört zu den schönsten Bodendeckern und Pflanzen für die Steingarten- und Dachbegrünung. Teppichsedum, besser bekannt unter seinem lateinischen Namen Sedum spurium, wird auch Kaukasus- oder Asienfetthenne genannt. Der niedrige Bodendecker stammt aus dem Kaukasus, dem nördlichen Iran und Kleinasien, wo er an Felsen und auf Wiesen in Höhen bis zu 3.000 Meter aufsteigt. halbschattiger bis sonniger Standort mäßig gießen Boden: Kakteenerde Schnitt: verblühter Blütenstand abschneiden Pflanzzeit: Sommer Blütezeit: Juni bis August Blüte: verschiedene Farben Pflanzenart: Dickblattgewächse Winterhart: ja Mehrjährig: ja Immergrün: ja Topfgröße: 12 cm Topf Pflanzenhöhe: 25 cm2,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Pflanzen Fetthenne Sedum Save Water Mix 17 cm TopfFetthenne Sedum Save Water Mix 17 cm Topf Produktnummer: 0684100784 Standort: halbschattig Pflege: mäßig gießen, Staunässe vermeiden Düngen: bei Bedarf Bodenbeschaffenheit: trocken bis sandig pflegeleicht Blütezeit und Farbe: Juni - September, je nach Sorte aufrecht wachsend Pflanzzeit: Mai Lebensdauer: mehrjährig Wuchshöhe: ca. 50 - 70 cm Pflanzabstand: ca. 50 cm Schnitt: bei Bedarf Botanischer Name: Sedum "Save Water Mix" Höhe: bis ca. 70 cm Topfgröße: 17 cm5,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Pflanzen Fetthenne Sedum telephinum La vie en rose 17 cm TopfFetthenne Sedum telephinum "La vie en rose" 17 cm Topf Produktnummer: 0684901552 Die Fetthenne 'La Vie en Rose' (Sedum telephium) ist eine attraktive und robuste Staude, die mit ihren dekorativen rosafarbenen Blüten für leuchtende Akzente im Garten sorgt. Ihre Blütendolden sind ein beliebter Treffpunkt für Bienen und Schmetterlinge. Dank ihrer guten Trockenheitsverträglichkeit eignet sich die pflegeleichte Fetthenne hervorragend für sonnige Beete, Steingärten und Kübel. Standort: Sonnig bis halbschattig, bevorzugt warm und sonnig Pflege: Sehr pflegeleicht; mäßig gießen, Trockenheit wird gut vertragen und Staunässe vermeiden Dünger: Im Frühjahr sparsam mit Kompost oder einem Stauden-Langzeitdünger versorgen Bodenbeschaffenheit: Durchlässig, eher trocken bis frisch und mäßig nährstoffreich Besonderheiten: Bienen- und schmetterlingsfreundlich, trockenheitsverträglich, winterhart und attraktive Herbststaude Blütezeit und Farbe: August bis Oktober; rosafarbene bis kräftig rosarote Blüten Wuchsform: Aufrecht, kompakt und horstbildend Pflanzzeit: Frühjahr bis Herbst, bei frostfreiem Boden ganzjährig pflanzbar Lebensdauer: Mehrjährig und winterhart Wuchshöhe: Ca. 40 - 60 cm Pflanzabstand: Ca. 35 - 45 cm Schnitt: Verblühte Triebe im Spätwinter oder zeitigen Frühjahr bodennah zurückschneiden Botanischer Name: Sedum telephium 'La Vie en Rose' Topfgröße: 17 cm6,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Pfoser, Nicole: Vertikale BegrünungVertikale Begrünung , Dieses Fachbuch reagiert erstmalig auf die internationale Architekturentwicklung zu einer integrativen Anwendung von Vegetationsfassaden. Es bietet Ihnen Argumente für Planer, kommunale und private Bauherren, Unterhaltsverantwortliche und Nutzende. Durch übersichtliche Systematisierung hinsichtlich Pflanzenauswahl, Leistungsfaktoren, Versorgungskriterien sowie baurechtlicher Aspekte ist es Entscheidungshilfe bei der Auswahl der passenden Fassadenbegrünung. Hinweise zu Planung, Ausführung und Instandhaltung sowie Anleitungen zur Schadensvermeidung ermöglichen Ihnen die praktische Umsetzung. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20181115, Produktform: Leinen, Autoren: Pfoser, Nicole, Seitenzahl/Blattzahl: 267, Abbildungen: 90 Farbfotos, 100 farbige Zeichnungen, Keyword: FB Grün, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Fassade, Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Architektur, Fachkategorie: Architektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Verlag Eugen Ulmer, Länge: 241, Breite: 177, Höhe: 22, Gewicht: 773, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Budrass, Lutz: Die Macht der EntwässerungDie Macht der Entwässerung , Nach der Renaturierung ist die Emscher endlich wieder ein Fluss. Im gesamten 20. Jahrhundert diente sie jedoch als Abwasserkanal und leitete in Betonschalen gelegt den städtischen und industriellen Schmutz in den Rhein. Lutz Budrass und Eva-Maria Roelevink fügen der inzwischen reichlich romantisierten Geschichte des 'Ruhrgebiets' einen neuen Punkt hinzu, indem sie zeigen, dass die Emschergenossenschaft als dessen eigentliche Begründerin zu betrachten ist: Als Hybrid organisierte und legitimierte sie die sozialräumliche Segregation im Industriebezirk - und war so weitaus mehr als ein bloßes infrastrukturelles Großprojekt. , Kraftstofffilter > Kraftstoffversorgung , Erscheinungsjahr: 202411, Titel der Reihe: Histoire#224#, Autoren: Budrass, Lutz~Roelevink, Eva-Maria, Redaktion: Mühlenberg, Jutta, Seitenzahl/Blattzahl: 330, Abbildungen: Achtung, bunt bedruckte Vorsatzseiten!, Themenüberschrift: HISTORY / Europe / Germany, Keyword: Abwasser; Bundesrepublik; Colonialization; Cultural History; Deutsche Geschichte; Economic History; Economy; Emscher; Environmental History; Federal Republic of Germany; Fluss; German Empire; German History; Geschichte des 20. Jahrhunderts; Geschichtswissenschaft; Großindustrie; History; History of the 20th Century; Industrie; Industry; Infrastructure; Infrastruktur; Kaiserreich; Kolonialisierung; Kommunalpolitik; Kulturgeschichte; Large-scale Industry; Local Affairs; Mine; NS-Ordnung; Natur; Nature; Ns-order; Rhein; Rhine; Ruhr; Ruhr Area; Ruhrgebiet; Ruhrpoland; Ruhrpolen; Sewage; Umweltgeschichte; Wassergesetzgebung; Water Legislation; Weimar Republic; Weimarer Republik, Fachschema: Wirtschaftsgeschichte, Fachkategorie: Geschichte allgemein und Weltgeschichte~Europäische Geschichte~Geschichte: Ereignisse und Themen, Warengruppe: TB/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 406 Blätter, Länge: 240, Breite: 155, Höhe: 33, Gewicht: 573, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.